Вирусы-вымогатели: что это и как защититься: что делать, если ваши файлы зашифровали, и как не допустить заражения — практический вопрос, который требует заранее подготовленных мер и понятного порядка действий при инциденте. Шифрование может затронуть личные документы, фотографии, рабочие проекты, базы данных и общие сетевые папки. Потери зависят не только от самого вредоносного кода, но и от наличия независимых резервных копий, скорости изоляции устройства и того, успела ли атака распространиться на другие системы.
Вирусы-вымогатели: что это и как защититься: что делать, если ваши файлы зашифровали, и как не допустить заражения
Вирус-вымогатель, или шифровальщик, проникает на устройство и делает данные недоступными, обычно требуя выкуп за ключ расшифровки. В ряде атак злоумышленники не ограничиваются шифрованием: сначала копируют документы и затем угрожают публикацией. Поэтому удаление вредоносной программы само по себе не возвращает файлы и не устраняет риск утечки.
При первых признаках атаки устройство нужно немедленно отключить от сети: вынуть сетевой кабель, отключить беспроводное соединение и внешние накопители. Не следует перезагружать компьютер, запускать подозрительные программы, очищать диск или удалять записку с требованием выкупа. Эти действия могут уничтожить следы, необходимые для анализа, либо повредить данные, которые ещё можно восстановить.
Защита строится на нескольких мерах одновременно: обновлении операционной системы и программ, антивирусной защите, уникальных паролях с многофакторной аутентификацией, ограничении прав доступа и резервных копиях. Копия, постоянно подключённая к заражённому компьютеру или доступная по той же сетевой учётной записи, также может быть зашифрована. Резервные данные должны храниться отдельно и регулярно проверяться восстановлением.
Что такое вирус-вымогатель и почему он опасен
Вирусы-вымогатели — вредоносные программы, которые злоумышленники используют для вымогательства. После проникновения шифровальщик получает доступ к файлам, меняет их содержимое криптографическим алгоритмом и оставляет сообщение с инструкциями по оплате выкупа. Иногда атака начинается с кражи данных: преступники получают документы, учётные данные или архивы, а шифрование используют как дополнительный способ давления.
Опасность определяется скоростью и масштабом. Одна заражённая рабочая станция способна открыть доступ к общим папкам, подключённым накопителям и другим ресурсам сети, если у пользователя есть соответствующие права. В организациях атака может остановить работу бухгалтерии, склада, производства или клиентских сервисов. У домашних пользователей чаще всего страдают личные фотоархивы, документы, учебные материалы и сохранённые пароли.
Требование выкупа не означает, что доступ к данным будет восстановлен. Злоумышленники могут не прислать ключ, прислать неработающий инструмент, потребовать дополнительную сумму или сохранить украденные сведения для повторного давления. Кроме того, оплата поддерживает дальнейшие атаки. Восстановление следует планировать исходя из состояния резервных копий, типа шифровальщика и результатов технического анализа.
Как шифровальщик блокирует доступ к данным
После запуска шифровальщик обычно ищет файлы по расширениям и расположению: документы, таблицы, архивы, изображения, базы данных, почтовые файлы и резервные копии. Затем программа шифрует содержимое и нередко меняет расширение имён файлов. Открыть такой документ штатным приложением уже нельзя: программа видит повреждённые данные, хотя сам файл может остаться на диске.
Современные шифровальщики часто удаляют теневые копии, отключают средства восстановления и завершают процессы, которые могут удерживать открытые документы или базы данных. При наличии сетевого доступа они обходят доступные общие папки и подключённые хранилища. Это объясняет, почему заражение одного компьютера иногда приводит к потере файлов у нескольких пользователей.
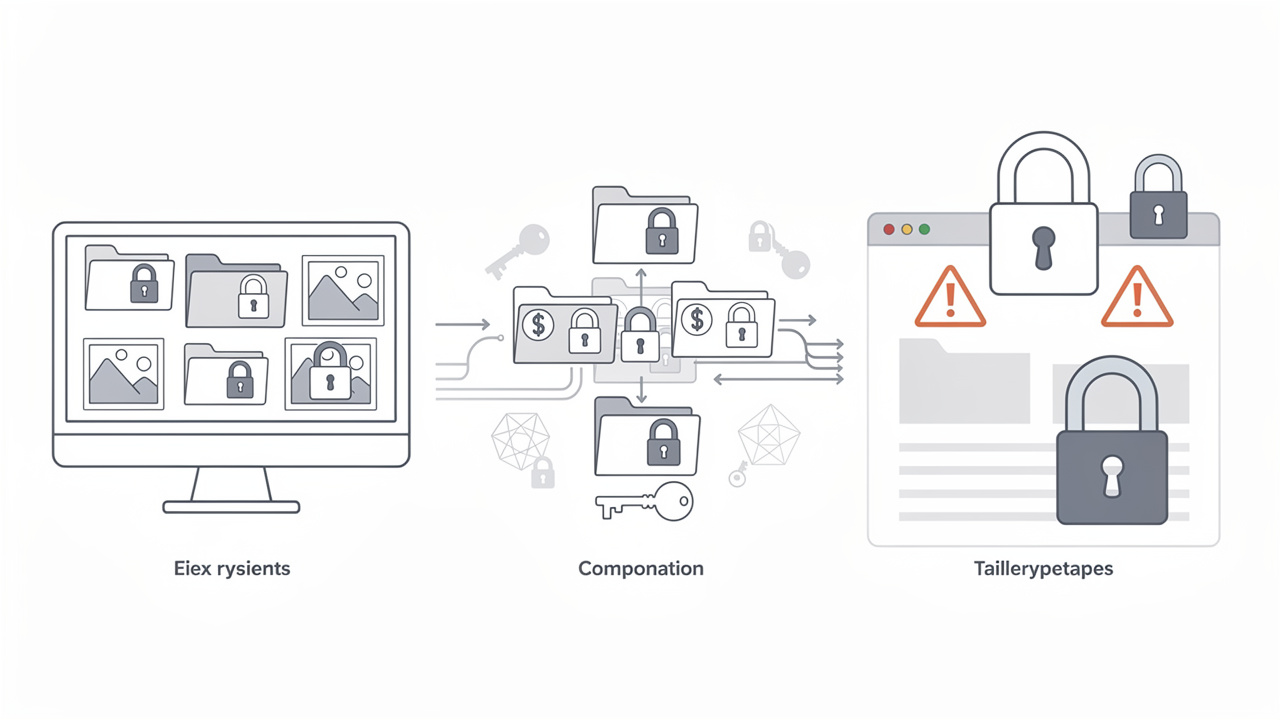
Для расшифровки обычно нужен уникальный ключ, который остаётся у операторов атаки. Иногда у конкретного семейства вредоносных программ находят ошибку, позволяющую создать бесплатный дешифратор, но это возможно не во всех случаях. До любых попыток восстановления важно сохранить зашифрованные файлы и сведения о заражении: они могут потребоваться для определения типа шифровальщика и проверки доступных решений.
Как происходит заражение: основные пути проникновения
Шифровальщик редко появляется на устройстве сам по себе: его запускают через файл, уязвимую службу или скомпрометированную учётную запись. Цель атаки — получить выполнение кода в системе, закрепиться и добраться до локальных папок, сетевых дисков, резервных копий и других устройств сети.
Основные пути заражения:
- письмо с вредоносным вложением или ссылкой на поддельный сайт авторизации, доставки, банка или государственного сервиса;
- архив, документ или установочный файл, полученный в мессенджере от взломанного либо поддельного контакта;
- программы, активаторы и обновления, загруженные с неофициальных сайтов;
- неисправленные уязвимости операционной системы, браузера, офисных приложений, сетевых устройств и серверного ПО;
- открытый в интернет удалённый доступ со слабым, повторно используемым или похищенным паролем;
- атака через поставщика: злоумышленники внедряют вредоносный код в обновление, расширение или программу, которой доверяет организация.
В корпоративных атаках злоумышленники нередко проводят в сети несколько дней: собирают пароли, отключают защиту, ищут резервные копии и повышают права. Шифрование начинается после подготовки, одновременно на множестве систем. Поэтому обновление систем, сегментация сети и ограничение прав снижают последствия даже при успешном первоначальном заражении.
Почта, мессенджеры, сайты и удалённый доступ
Почтовые сообщения остаются одним из наиболее частых способов проникновения. Опасными могут быть документы с просьбой разрешить выполнение активного содержимого, архивы с исполняемыми файлами, ссылки на страницу входа и счета в необычном формате. Имя отправителя и оформление письма не подтверждают его подлинность: адрес может отличаться одним символом, а реальный адрес ссылки — скрываться за кнопкой.
В мессенджерах риск повышается из-за доверия к знакомому контакту. Перед открытием файлов и ссылок необходимо подтвердить отправку по другому каналу связи. Сайты заражают через поддельные загрузки, навязчивые уведомления и уязвимости браузера или расширений. Не следует устанавливать программы по всплывающим предупреждениям о "найденном вирусе" или "срочном обновлении".
Удалённый доступ требует отдельного контроля. Службы администрирования нельзя оставлять доступными из интернета без многофакторной аутентификации, ограничений по адресам и журналирования входов. Для доступа сотрудников безопаснее использовать защищённое подключение, а права выдавать только на необходимые системы и срок.
Как распознать заражение на ранней стадии
Ранние признаки часто появляются до массового шифрования файлов. Их нельзя считать доказательством атаки по отдельности, но сочетание нескольких сигналов требует немедленной проверки устройства и сетевых журналов.
- в папках появляются файлы с незнакомыми расширениями, а документы перестают открываться;
- создаются текстовые или веб-файлы с требованием выкупа и инструкциями по связи;
- резко возрастает нагрузка на диск, процессор или сеть без понятной причины;
- антивирус сообщает о попытках отключения защиты, изменении настроек или подозрительных процессах;
- исчезают теневые копии, точки восстановления или меняются параметры резервного копирования;
- на сетевых папках одновременно меняются имена и расширения множества файлов;
- обнаруживаются неизвестные входы в учётную запись, создание новых администраторов или запуск задач по расписанию.
При таких признаках не следует перезагружать компьютер, открывать подозрительные файлы или подключать внешние накопители. Устройство нужно отключить от сети и передать на анализ ответственному специалисту. Быстрая изоляция может сохранить незатронутые данные и не дать заражению распространиться на другие системы.
Кто находится в зоне риска и почему домашние пользователи тоже страдают
Целью вымогателей становятся организации любого масштаба: компании с большим числом рабочих станций, медицинские и образовательные учреждения, магазины, сервисные предприятия. Преступники ищут системы, где остановка работы создаёт убытки и повышает вероятность выплаты выкупа. Особенно уязвимы сети с открытым удалённым доступом, устаревшими программами, общими учётными записями и отсутствующими резервными копиями данных.
Домашние пользователи также представляют интерес для атакующих, поскольку часто используют один пароль для нескольких сервисов, устанавливают программы из непроверенных источников и откладывают обновления. Заражение одного компьютера способно зашифровать не только локальные папки, но и подключённый внешний диск, домашнее сетевое хранилище, общие каталоги. Потеря семейного фотоархива, рабочих документов или файлов учёта может оказаться критичной даже без прямых финансовых требований.
Риск возрастает при удалённой работе: личное устройство получает доступ к корпоративной почте, облачному хранилищу и внутренним данным компании. Если на нём нет защиты и разделения рабочих и личных учётных записей, заражение может затронуть ресурсы работодателя.
Какие данные чаще всего теряют пользователи
Шифровальщики обычно обрабатывают файлы, которые имеют практическую или личную ценность. Системные компоненты нередко остаются нетронутыми, чтобы компьютер мог показать сообщение с требованием выкупа. При этом повреждение одного общего каталога способно лишить доступа к результатам работы нескольких пользователей.
- документы: договоры, отчёты, таблицы, сканы, базы учёта;
- фотографии, видеозаписи и личные архивы;
- рабочие проекты: макеты, чертежи, исходные файлы, выгрузки баз данных;
- почтовые архивы, локальные базы программ и файлы бухгалтерских систем;
- данные на подключённых дисках и сетевых папках, доступных с заражённого устройства.
Файлы, синхронизируемые с облаком, требуют отдельной проверки. Служба синхронизации может загрузить зашифрованные версии в облачное хранилище и распространить их на другие устройства. Возможность вернуть предыдущие версии зависит от настроек сервиса и срока их хранения.
Как защититься заранее: базовые меры безопасности
Защита от шифровальщиков строится на нескольких независимых мерах. Антивирус снижает вероятность запуска вредоносной программы, но не заменяет резервное копирование, обновления и контроль доступа. Основная цель — не допустить заражения, ограничить его распространение и сохранить возможность восстановления файлов без контакта с вымогателями.
- Настройте резервные копии важных данных по правилу "три копии на двух типах носителей, одна — отдельно от основной системы". Постоянно подключённый внешний диск не считается изолированной копией: шифровальщик может получить к нему доступ.
- Регулярно устанавливайте обновления операционной системы, браузеров, офисных программ, сетевого оборудования и других приложений. В первую очередь закрывайте уязвимости, для которых уже опубликованы исправления.
- Используйте антивирус с постоянной защитой и своевременно обновляйте его базы. Включите защиту от несанкционированного изменения важных папок, если такая функция предусмотрена.
- Работайте в повседневных задачах под обычной учётной записью, а права администратора используйте только для установки и настройки программ. Это уменьшает последствия запуска вредоносного файла.
- Для почты, облачных сервисов и удалённого доступа установите уникальные длинные пароли и многофакторную аутентификацию. Не открывайте удалённый доступ к компьютеру напрямую из интернета без ограничений и дополнительной защиты.
- Проверяйте вложения и ссылки до открытия. Особого внимания требуют неожиданные счета, архивы, уведомления о доставке и сообщения с просьбой срочно войти в учётную запись.
- Отключите автоматический запуск файлов с внешних носителей и ограничьте доступ к общим папкам только тем пользователям, которым он действительно необходим.
Не реже одного раза в несколько месяцев проверяйте восстановление: разверните несколько файлов из копии на отдельном устройстве или в тестовой папке. Наличие резервной копии без проверки не гарантирует, что файлы читаются, а нужные версии данных доступны.
Резервные копии и проверка восстановления
Резервная копия защищает от шифровальщика только при двух условиях: она создана до заражения и недоступна для записи с заражённого устройства. Постоянно подключённый внешний диск, обычная сетевая папка или синхронизируемое облако могут быть зашифрованы либо получить зашифрованные версии файлов.
Для важных файлов применяют правило "три — два — один": минимум три копии данных, на двух разных носителях, одна — отдельно от основной системы. Подходят отключаемый внешний накопитель, хранилище с неизменяемыми версиями и отдельная учётная запись для резервного хранилища. В организациях резервные копии дополнительно изолируют от рабочей сети и контролируют права доступа к ним.
Копирование само по себе не гарантирует восстановление. По расписанию следует проверять, открываются ли сохранённые файлы, можно ли вернуть отдельную папку и как долго занимает восстановление системы. Тест лучше выполнять на другом устройстве или в изолированной среде. В журнале достаточно фиксировать дату проверки, источник копии, объём восстановленных файлов и обнаруженные ошибки.
Обновления, антивирус и настройки системы
Обновления операционной системы, браузера, офисных программ, архиваторов и средств удалённого доступа закрывают уязвимости, через которые запускаются атаки без действий пользователя. Автоматическую установку критических исправлений стоит включить, а устаревшие программы и неподдерживаемые версии системы — удалить или заменить. Для рабочих устройств необходим учёт состояния обновлений, а не только настройка их загрузки.
Антивирус с защитой в реальном времени должен регулярно получать обновления и проверять загрузки, вложения и запускаемые программы. Он снижает риск, но не заменяет резервные копии: новые варианты вируса могут обойти сигнатурное обнаружение. Полезны функции контроля подозрительного шифрования файлов и блокировки вредоносных сайтов.
В настройках системы следует запретить автоматический запуск содержимого съёмных носителей, включить встроенный брандмауэр, отключить ненужные службы удалённого доступа и ограничить выполнение макросов в документах из интернета. Программы нужно устанавливать только из официальных источников; пиратские сборки часто содержат вредоносный код.
Пароли, многофакторная аутентификация и ограничение прав
Подбор, утечка или повторное использование пароля позволяют злоумышленникам войти в почту, облачное хранилище или систему удалённого доступа, а затем развернуть шифровальщик. Для каждой учётной записи нужен отдельный длинный пароль, созданный и сохранённый в менеджере паролей. Особенно важно заменить стандартные пароли на роутерах, сетевых хранилищах и удалённых сервисах.
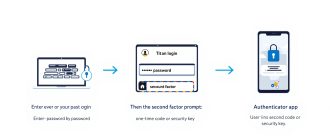
Многофакторная аутентификация добавляет второй способ подтверждения входа: приложение-аутентификатор, аппаратный ключ или иной независимый фактор. Её следует включить для почты, облачных сервисов, учётных записей администраторов и удалённого доступа. Резервные коды хранят отдельно от устройства, на котором используется учётная запись.
Работать ежедневно нужно под обычной учётной записью, а права администратора использовать только для установки программ и изменения настроек. Пользователям и программам предоставляют доступ лишь к нужным папкам и ресурсам сети. Такое ограничение не исключает заражение, но уменьшает число файлов, которые шифровальщик сможет изменить, и затрудняет его распространение по сети.
Что делать, если ваши файлы зашифровали: пошаговые действия
Первые действия влияют на масштаб ущерба и шансы на восстановление данных. Не перезагружайте компьютер без необходимости, не удаляйте зашифрованные файлы и не запускайте программы для "очистки". Такие действия могут уничтожить следы атаки, точки восстановления или данные, которые пригодятся для анализа.
- Немедленно отключите устройство от сети: извлеките сетевой кабель, выключите беспроводное подключение и отсоедините внешние накопители.
- Сообщите ответственному за информационную безопасность или системному администратору, если заражение произошло в организации. Не подключайте компьютер обратно самостоятельно.
- Зафиксируйте признаки атаки: текст требования выкупа, расширения файлов, имя записки, время обнаружения и сообщения защитных средств.
- Проверьте, какие общие папки, сетевые диски и учётные записи были доступны с устройства. Их следует временно изолировать и проверить отдельно.
- Не переводите выкуп и не переписывайтесь со злоумышленниками до оценки инцидента, доступных резервных копий и вариантов расшифровки.
- Восстанавливайте данные только после удаления вредоносной программы и устранения исходной причины атаки: уязвимости, скомпрометированного пароля или небезопасного удалённого доступа.
Изоляция устройства и остановка распространения
При подозрении на работу шифровальщиков приоритетом становится разрыв соединений. Отключите компьютер от локальной сети и интернета, но не выключайте его принудительно, если шифрование явно продолжается: резкое отключение питания может повредить системные журналы и незашифрованные документы. Если число файлов с новым расширением растёт, отключение питания допустимо как крайняя мера для остановки процесса.
Отсоедините флеш-накопители, внешние диски и отключите синхронизацию облачных папок на других устройствах. В организации нужно временно ограничить доступ заражённой учётной записи к файловым ресурсам, сеансам удалённого доступа и почте. Администратор должен проверить серверы, общие папки и соседние рабочие станции: шифровальщик мог проникнуть в сеть раньше и ждать запуска по расписанию.
Не подключайте резервный диск для проверки копий к заражённому устройству. Его содержимое следует проверять с чистой системы или после полной переустановки и проверки компьютера.
Что сохранить для последующего анализа
Материалы об атаке помогают определить семейство вредоносной программы, найти подходящий дешифратор и оценить путь заражения. Сохраните их на отдельный носитель или передайте специалисту, не открывая подозрительные вложения повторно.
- текст требования выкупа, его имя и копию файла;
- несколько зашифрованных файлов разных типов, без изменения имён и расширений;
- исходные версии этих же файлов из резервной копии, если они есть;
- снимки экрана с сообщениями вымогателей, необычными расширениями и предупреждениями антивируса;
- время обнаружения заражения, последние подозрительные письма, загрузки и действия в системе;
- журналы антивируса, операционной системы и сетевого оборудования, если доступ к ним сохранён.
Не публикуйте в открытом доступе документы с персональными данными, ключами доступа или коммерческой информацией. Для первичной идентификации обычно достаточно записки вымогателей, расширения файлов и одного обезличенного образца.
Как определить тип шифровальщика и проверить решения
Не удаляйте записку с требованием выкупа и не переименовывайте зашифрованные файлы. Для идентификации нужны текст записки, её имя, новое расширение файлов и несколько образцов: один зашифрованный файл и, при возможности, его исходная версия. Эти признаки можно проверить через сервисы идентификации шифровальщиков и базы бесплатных дешифраторов известных производителей защитного ПО.
Совпадение по расширению не доказывает тип угрозы: злоумышленники могут менять его вручную, а разные семейства используют похожие шаблоны. Перед запуском дешифратора проверьте, для какой версии вредоносной программы он предназначен, сделайте копию зашифрованных файлов и протестируйте средство на одном неприоритетном экземпляре. Скачивать утилиты следует только с официальных сайтов разработчиков или проверенных проектов по борьбе с вымогателями.
Можно ли восстановить данные после атаки
Восстановление зависит от способа шифрования, наличия неповреждённых копий и того, успел ли вредоносный код удалить теневые копии, синхронизируемые архивы и исходные файлы. Самый надёжный вариант — резервная копия, созданная до заражения и физически либо логически недоступная с поражённого устройства.
| Ситуация | Вероятность восстановления | Безопасный порядок действий |
|---|---|---|
| Есть автономная резервная копия | Высокая | Очистить или переустановить систему, проверить её и восстановить данные в новую среду. |
| Файлы синхронизировались с облачным хранилищем | Средняя | Проверить историю версий и корзину из чистого устройства; не запускать синхронизацию до оценки ущерба. |
| Для семейства найден бесплатный дешифратор | Зависит от версии шифровальщика | Сохранить оригиналы, проверить совместимость и сначала расшифровать тестовую копию. |
| Копий и дешифратора нет | Низкая | Сохранить зашифрованные данные: решение может появиться позднее после анализа вредоносной программы. |
Не рассчитывайте на программы, обещающие универсальное восстановление без ключа: современные шифровальщики обычно применяют криптографию, которую нельзя обойти подбором за разумное время. Утилиты восстановления удалённых файлов иногда помогают только в частных случаях, когда вредоносная программа создала зашифрованную копию, а исходный файл был удалён и ещё не перезаписан.
Восстановление из копий и безопасных источников
Перед подключением резервного диска или доступом к сетевому хранилищу необходимо устранить заражение. Практически безопаснее переустановить операционную систему, установить обновления, сменить пароли с другого доверенного устройства и проверить, не сохранён ли доступ злоумышленников через удалённое управление или учётные записи.
Восстанавливайте файлы поэтапно: сначала документы, рабочие проекты и базы данных, затем менее важные каталоги. Проверяйте, что архив создан до атаки, открывайте часть файлов в изолированной среде и контролируйте отсутствие повторного шифрования. Облачные сервисы используйте через историю версий, корзину и снимки, а не через обычную синхронизацию: она может распространить зашифрованные файлы на все подключённые устройства.
Если копия хранится на постоянно подключённом внешнем диске или в общей папке с правом записи, её также нужно считать потенциально скомпрометированной. До восстановления создайте отдельную копию архива и убедитесь, что в нём есть нужные версии файлов.
Когда помогают бесплатные дешифраторы
Бесплатный дешифратор может восстановить файлы только для отдельных семейств шифровальщиков и конкретных версий вредоносной программы. Такие инструменты появляются, когда исследователи находят ошибку в реализации шифрования, получают ключи после закрытия инфраструктуры преступников или публикуют данные, изъятые правоохранительными органами.
Сначала необходимо установить тип шифровальщика по записке с требованием выкупа, изменённому расширению файлов и нескольким зашифрованным образцам. Проверять решения следует на копиях файлов, а не на исходных данных. Перед экспериментом нужно сохранить записку, образец каждого типа повреждённого файла и, если есть, исходную незашифрованную версию такого же документа.
Не следует загружать документы на случайные сайты, обещающие расшифровку. Это создаёт риск утечки данных или повторного заражения. Надёжность сервиса оценивают по репутации разработчика, прозрачному описанию поддерживаемых вариантов шифровальщиков и отсутствию требования передать пароль, ключи доступа или установить неизвестную программу.
Стоит ли платить выкуп злоумышленникам
Оплата выкупа не даёт гарантии восстановления данных. Злоумышленники могут не прислать ключ, предоставить неисправный дешифратор, расшифровать лишь часть файлов или потребовать дополнительную сумму. Даже при успешной расшифровке остаётся риск повторной атаки: доступ в систему, учётные данные и инструменты удалённого управления могли сохраниться у атакующих.
Для организации решение связано не только с потерей файлов. Следует оценить возможную утечку персональных данных, договорные обязательства перед клиентами, требования законодательства и условия страхового договора. До любых действий целесообразно привлечь специалистов по реагированию на инциденты, юриста и, при необходимости, уведомить правоохранительные органы. Переговоры и перевод средств могут иметь правовые ограничения в зависимости от получателя и юрисдикции.
Приоритетный порядок действий: изолировать затронутые системы, зафиксировать доказательства, проверить резервные копии и доступные дешифраторы, затем восстановить среду из доверенных источников. Выкуп рассматривают не как способ устранить инцидент, а как крайне рискованный вариант, не заменяющий техническое восстановление.
Домашнему пользователю безопаснее сосредоточиться на сохранении зашифрованных файлов, восстановлении из копий и проверке бесплатных средств расшифровки. Удалять повреждённые данные до окончания анализа не следует: для них позднее может появиться рабочий инструмент.
Как усилить защиту после инцидента
Восстановление файлов не означает завершения инцидента. Нужно установить первоначальную точку проникновения: фишинговое письмо, уязвимую программу, скомпрометированный пароль, открытый удалённый доступ или заражённое устройство в локальной сети. Без устранения причины шифровальщик может вернуться после подключения восстановленного компьютера к сети.
Операционную систему и критичные программы рекомендуется переустановить или восстановить из заведомо чистого образа, а не ограничиваться удалением обнаруженного файла. Затем устанавливают все обновления безопасности, обновляют антивирусное средство и выполняют полную проверку. Пароли к почте, облачным хранилищам, удалённому доступу и административным учётным записям меняют с чистого устройства; для важных сервисов включают многофакторную аутентификацию.
Резервные копии следует отделить от основной системы: использовать версионирование, отдельную учётную запись или отключаемый носитель. Не менее важна регулярная проверка: тестовое восстановление нескольких файлов и целой системы покажет, пригодна ли копия для реального инцидента.
Для повторяемых действий полезно зафиксировать короткий план реагирования: кого уведомлять, как отключать устройство от сети, где находятся копии и контакты технической поддержки. Такой план сокращает время простоя и помогает не потерять доказательства при следующей атаке.
Проверка других устройств, сети и учётных записей
После изоляции заражённого компьютера нельзя считать инцидент локальным. Вымогатели нередко используют сохранённые пароли, общие папки и удалённый доступ, поэтому необходимо проверить все устройства, которые были подключены к той же сети или использовали одни учётные записи.
- Отключите общие сетевые папки и удалённый доступ до завершения проверки.
- Просканируйте компьютеры, ноутбуки и сетевые накопители защитным средством с актуальными базами; проверяйте их по отдельности.
- Просмотрите журналы маршрутизатора, облачных сервисов и почты: обратите внимание на неизвестные входы, новые правила пересылки и подозрительные подключения.
- Смените пароли к почте, облачному хранилищу, учётной записи операционной системы и роутеру с заведомо чистого устройства. Включите многофакторную аутентификацию.
- Проверьте резервные копии: заражённые или доступные по сети копии не следует использовать до подтверждения их безопасности.
Если на другом устройстве обнаружены зашифрованные файлы, неизвестные программы или признаки несанкционированного доступа, его также нужно отключить от сети и включить в план реагирования.
План действий на будущее для домашних пользователей
Домашнему пользователю нужен короткий, выполнимый порядок действий, который снижает последствия повторного заражения. Его стоит записать и хранить отдельно от компьютера: при атаке доступ к локальным документам может быть потерян.
- Настройте автоматические резервные копии важных файлов на внешний носитель или в облачное хранилище с историей версий. Внешний диск подключайте только на время копирования.
- Раз в несколько месяцев восстанавливайте несколько файлов в отдельную папку. Копия, которую не проверяли, не гарантирует восстановление.
- Включите автоматическую установку обновлений операционной системы, браузера и популярных программ.
- Используйте уникальные пароли для почты, облака и финансовых сервисов, храните их в менеджере паролей; для критичных учётных записей подключите многофакторную аутентификацию.
- Не открывайте вложения, архивы и ссылки из неожиданных сообщений, даже если отправитель выглядит знакомым. Уточняйте отправку через другой канал связи.
- Сохраните контакты банка, провайдера, службы поддержки и специалиста, который сможет помочь при заражении.
При подозрении на вирус сначала отключают интернет и общие папки, затем фиксируют признаки заражения и проверяют возможность восстановления из чистой копии. Самостоятельно удалять файлы с требованием выкупа или переустанавливать систему до сохранения образцов не следует.
Оцени лайком или дизлайком статью!